前回は、「ゼロトラスト」という考え方の入り口を書きました。きっかけは、僕が研修でこの言葉を聞いたことです。ファイアウォール(会社のネットワークと外のインターネットのあいだに立つ壁)の中に入られると、もう手がつけられない。だから「中にいるから安心」をやめて、毎回確かめる。それがゼロトラストでした。
→ 前回の記事:「中に入られたら終わり」をやめる|小さな会社のゼロトラスト入門
今回は「なぜ今、その考え方が必要なのか」です。先に結論を書きます。仕事の中から、「会社の中」と「外」の境目がほとんど消えたからです。
境目がなければ、「中にいるから安全」という判断はそもそも成り立ちません。この記事では、社員10〜50人くらいの会社の毎日の場面から、それを見ていきます。具体的な対策のやり方は、明日の第3回で書きます。
昔は「会社の中」に、ちゃんと線が引けた
前回は、これまでの守り方(境界型)を、ネットワークの入口に立つ「門番」にたとえました。会社のネットワークと外の境目に壁を立て、外からの攻撃をそこで止める守り方です。
デジタル庁や総務省の資料では、境界型は「内部には信頼できるものだけがいる」という前提に立つ考え方だと説明されています。
この守り方は、仕事が会社の中で完結していたころにはよく合っていました。パソコンは会社の机にある。ファイルは社内のサーバー(データを置いておく共用のコンピューター)にある。守るものが全部、壁の内側にあったからです。
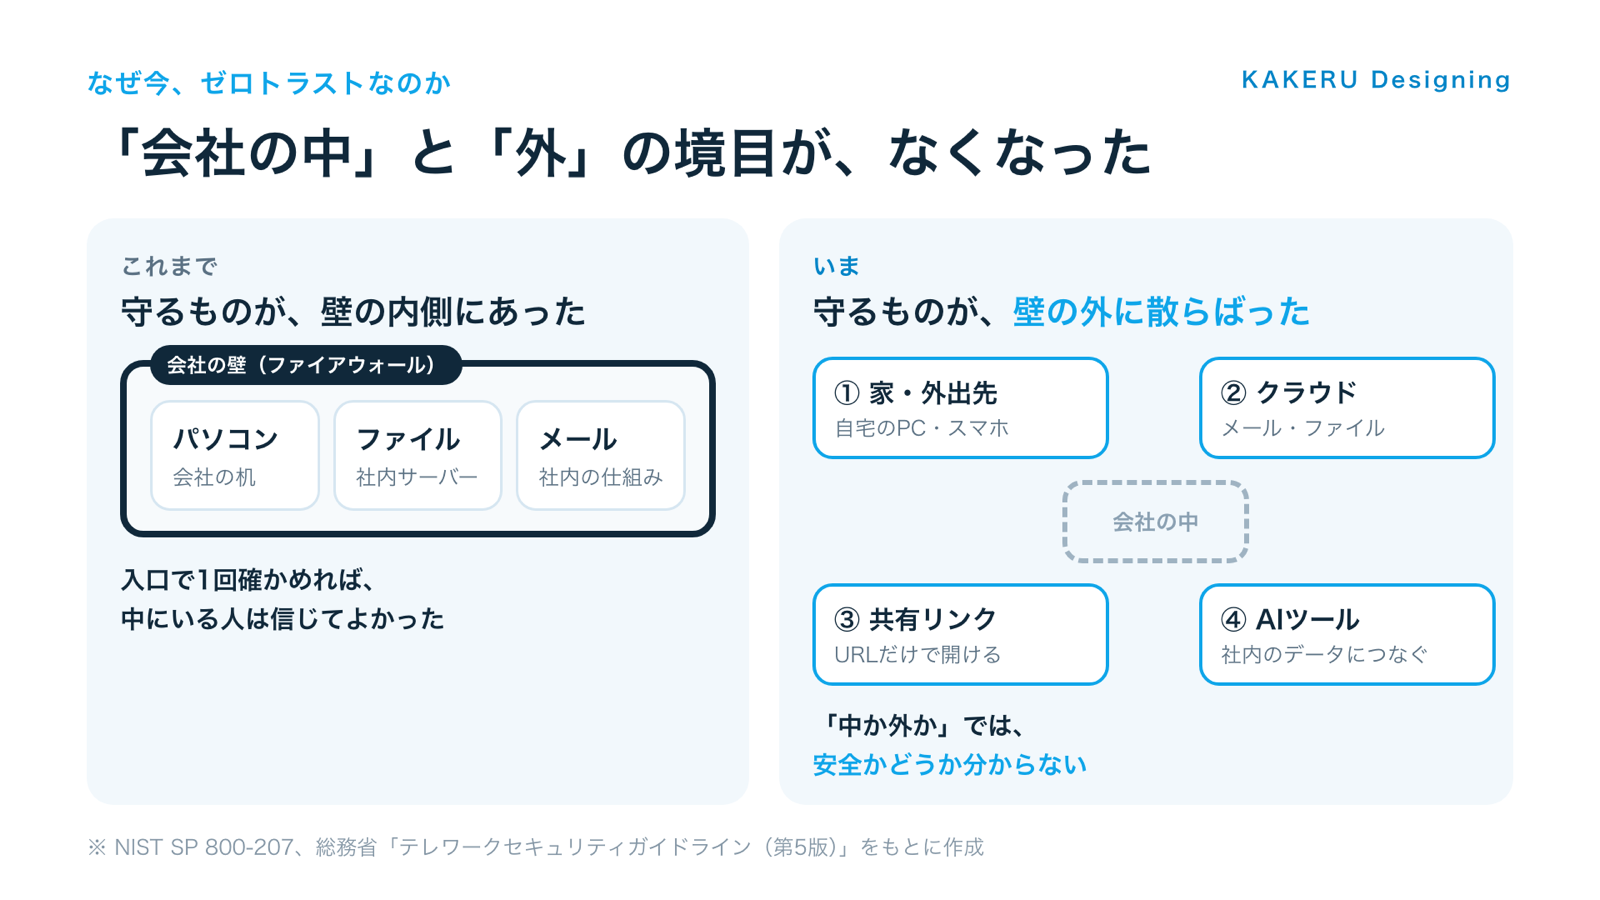
ところが今は、守るものが壁の外に出ています。アメリカの国立標準技術研究所(NIST)も、ゼロトラストの文書でこの変化にふれています。リモートで働く人、私物の端末を仕事に使うこと、会社のネットワークの外にあるクラウド。ゼロトラストは、こうした変化への答えだという説明です。
小さな会社に置きかえると、次の4つの場面になります。
境目がなくなった4つの場面
① 家や外出先から、会社の仕事をする
在宅勤務の日に、自宅のパソコンで会社のファイルを開く。移動中に、スマホで取引先のメールに返信する。IPA(情報処理推進機構)の「情報セキュリティ10大脅威」でも、リモートワークは多くの組織に定着したと書かれています。
このとき、仕事をしている場所は壁の外です。総務省のテレワークセキュリティガイドラインによると、境目に置いた対策は、オフィスを通らずにインターネットへつながる使い方では働きません。自宅のパソコンや自分のスマホには、会社のパソコンと同じ対策がそのままでは効かない、とも書かれています。
外から社内に入るための「入口」も狙われています。ランサムウェアは、データを使えなくして身代金を求める攻撃です。警察庁が被害にあった組織に聞いたアンケートでは、侵入経路の6割以上がVPN機器でした。VPNは、外から会社のネットワークに安全につなぐための仕組みです。
同じ資料には、入り込んだ攻撃者がネットワークの中を探し回り、大事なデータやバックアップを探す流れも書かれています。前回の「中に入られたら、手がつけられない」は、まさにこの状態です。
② メールもファイル置き場も、もう社内にない
メールやファイルの置き場所に、インターネット上のサービス(クラウド)を使っていませんか。
クラウドは、どこからでも開けて便利です。ただ、置き場所は会社の壁の外です。会社の机から開いても、家から開いても、つながる先は同じインターネットの向こうにあります。
こうなると、壁の内か外かで安全を判断する意味がなくなります。問われるのは「ログインしてきたのが本人かどうか」です。総務省のガイドラインも、正しい利用者のIDやパスワードを盗み、クラウドに不正ログインしようとする攻撃が増えていると書いています。
盗まれたIDとパスワードでログインされると、相手は「正しい社員」に見えます。どこからつないできたかでは、見分けられません。
③ URLを知っていれば、誰でも見られる
取引先に資料を渡すとき、ファイルを添付する代わりに「共有リンク」を送る方法があります。クラウドに置いたファイルのURLを送るだけで、相手が開ける。とても手軽です。
ただ、共有の設定によっては「リンクを知っている人なら誰でも見られる」状態になります。そのURLがメールの転送などで広がれば、渡したつもりのない人にも見えてしまいます。
総務省のガイドラインにも、こうしたケースが書かれています。ファイル共有のクラウドで見られる人の設定に不備があり、機密情報を誤ってインターネットに公開してしまう、というものです。
共有リンクには、会社の壁はまったく関係ありません。守っているのは「URLを知っているかどうか」だけです。ここでも、見ているのは誰なのかを確かめる仕組みのほうが効いてきます。
④ AIに、社内のデータやメールをつなぐ
4つ目は、最近身近になってきた場面です。AIのツールに会社のメールやファイル、予定表をつないで、「この件、どうなってる?」と聞く。
IPAの「情報セキュリティ10大脅威 2026」では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて入りました。解説書で例に挙がっているのが「シャドーAI」です。会社が認めていないAIサービスを社員が個人で仕事に使い、外に出してはいけないデータを入れてしまうことを指します。
AIにデータをつなぐなら、「AIが何を見られるか」を決める必要があります。社内のツールだから全部見せていい、とはなりません。
以前のAI NEWSで取り上げたClaude Tagの「自分のコネクタ」は、この点の考え方が参考になります。チャットのチャンネルでAIに仕事を頼むと、使われるのは頼んだ本人のアカウントで見られるものだけ。ほかの人が頼んだ仕事には、自分のコネクタは使われません。「どこで頼んだか」ではなく「誰が頼んだか」で、AIが使えるものが変わる仕組みです。
→ Claude TagがSlackのチャンネルで「自分のコネクタ」に対応|頼んだ本人の仕事にだけ使われる仕組み
AIをつなぐとき、最初に見るべきなのは「誰の権限で動くのか」だと思います。
便利さより先に、そこを確かめておきたいところです。
4つに共通するのは「場所では、安全かどうか分からない」
| 場面 | 境目がなくなった理由 | 確かめたいこと |
|---|---|---|
| ① 家・外出先 | 仕事をする場所が壁の外 | 使っているのは本人か。その端末は大丈夫か |
| ② クラウド | データの置き場所が壁の外 | ログインしたのは本人か |
| ③ 共有リンク | URLだけで開ける | 見ているのは、渡したい相手か |
| ④ AIツール | AIが社内のデータを読む | 誰の権限で、どこまで見せるか |
どの場面でも、「会社の中か外か」は判断の材料になりません。代わりに必要なのは、使う人と端末を、使うたびに確かめることです。
前回、毎回確かめるものとして「人・端末・アクセス先」の3つを挙げました。4つの場面は、どれもこの3つにつながります。総務省のガイドラインは、ゼロトラストの特徴を次の3つにまとめています。
- ネットワークの内側と外側を区別せず、データや機器の単位で守る
- しっかりした本人確認と、きめ細かいアクセスの管理
- 場所や端末に縛られない
短く言うと「決して信頼せず、必ず確認せよ」。総務省のガイドラインでも、この言い方が使われています。
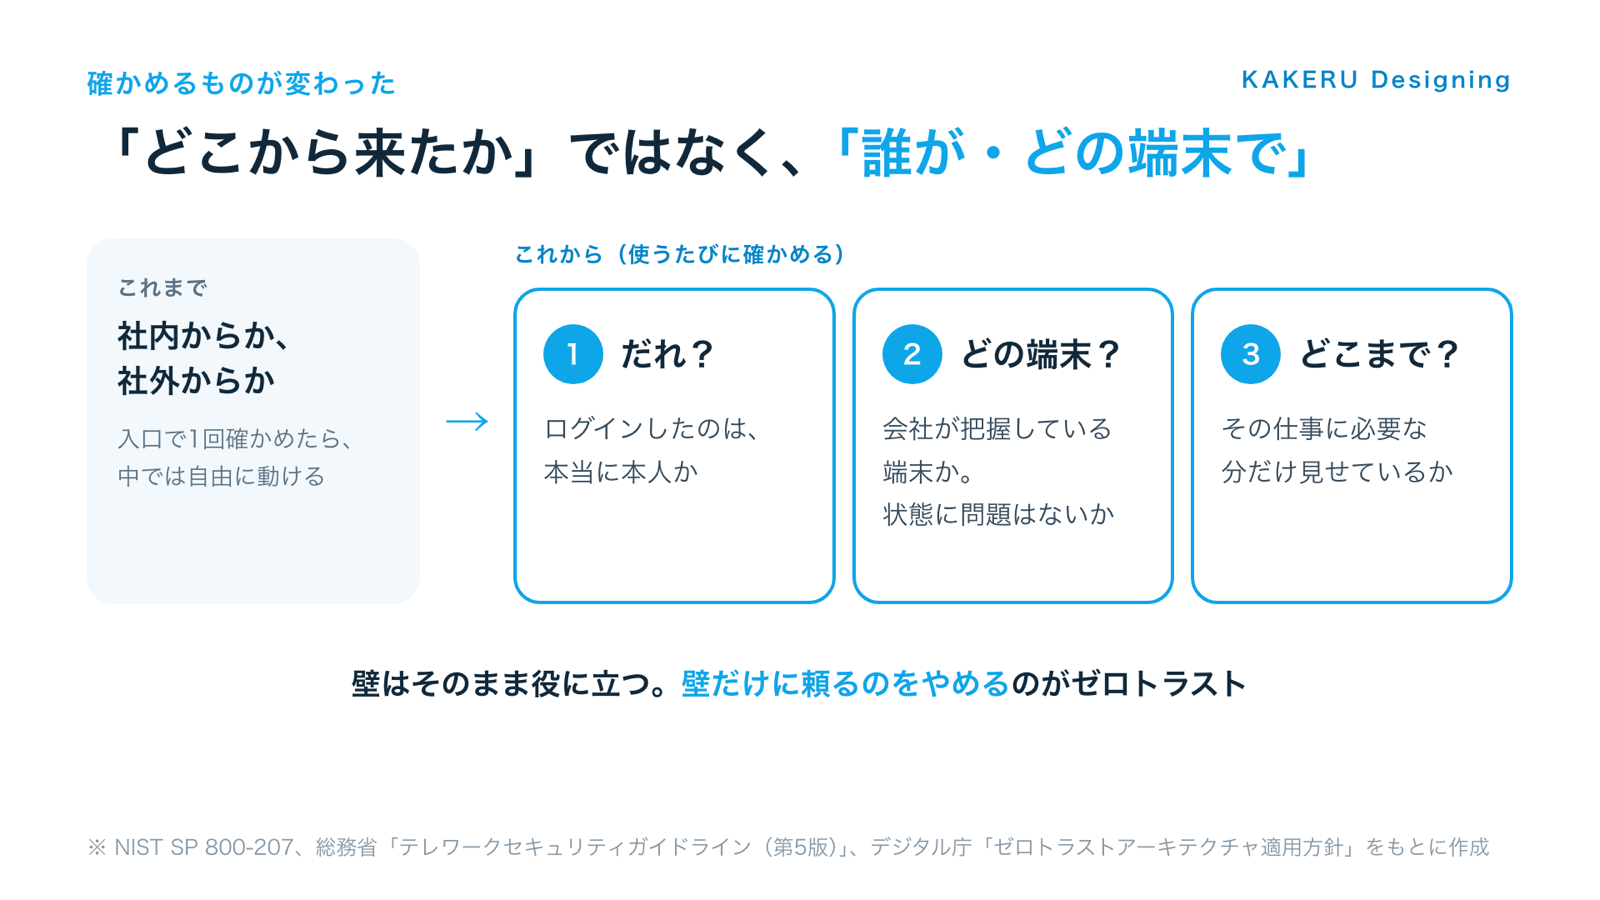
「壁はもういらない」という話ではない
前回も書いたとおり、ゼロトラストは、ファイアウォールなどの壁を捨てる話ではありません。
総務省のガイドラインも、ゼロトラストは境界型に代わるものではなく、両方を組み合わせて守ることが期待されている、としています。デジタル庁の資料も同じ立場です。
壁は壁で役に立ちます。ただ、壁だけに頼るのをやめる。壁の内側に入ってきた相手も、使うたびに確かめる。そういう考え方の切りかえです。
小さな会社ほど、境目は最初から薄い
「ゼロトラストは大企業の話」と感じる方もいると思います。でも僕は、小さな会社ほど関係があると考えています。
社員10〜50人くらいの会社では、社内にサーバーを置かず、メールもファイルもクラウドで済ませているところもあります。パソコンやネットの担当を、ほかの仕事と兼ねている方もいます。そうなると、守るための壁は最初から薄い、またはほとんどない状態です。
警察庁のまとめでも、2025年のランサムウェアの被害企業を規模別に見ると、約6割が中小企業でした。
壁が薄いなら、残る守り方は「人と端末を確かめる」ことです。まずは考え方を切りかえるところから始められます。
セキュリティの話は、怖い話から入りがちです。
でも伝えたいのは「線の引き方が変わった」ということ。仕組みが分かると、落ち着いて動けると思います。
まとめ
「社内だから安全」が通用しなくなったのは、攻撃が増えたからだけではありません。仕事のほうが、会社の外に広がったからです。
- 家や外出先から仕事をする
- メールもファイルもクラウドにある
- 共有リンクは、URLだけで開ける
- AIが社内のデータを読む
どれも、会社の中と外の境目を消していきます。だから、場所ではなく人と端末を、使うたびに確かめる。これが、今ゼロトラストが必要とされている理由です。
明日は、小さな会社が今日からできる6つのことを書きます。二段階認証など、具体的なやり方をまとめます。
参考にした資料
- NIST SP 800-207「Zero Trust Architecture」(2020年8月)
https://csrc.nist.gov/pubs/sp/800/207/final
※ゼロトラストの定義。リモートワーク・私物端末・会社の外にあるクラウドへの対応 - デジタル庁「ゼロトラストアーキテクチャ適用方針」(2022年6月30日)
https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdf
※境界型セキュリティの定義。ゼロトラストは境界型を否定するものではないこと - 総務省「テレワークセキュリティガイドライン(第5版)」(2021年5月)
https://www.soumu.go.jp/main_sosiki/cybersecurity/telework/
※境界の対策が働かない使い方、クラウドへの不正ログイン、共有設定の不備、ゼロトラストの3つの特徴 - IPA「情報セキュリティ10大脅威 2026」(2026年1月29日)
https://www.ipa.go.jp/security/10threats/10threats2026.html
※組織向け3位「AIの利用をめぐるサイバーリスク」、8位「リモートワーク等の環境や仕組みを狙った攻撃」、解説書のシャドーAI - 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」
https://www.npa.go.jp/publications/statistics/cybersecurity/index.html
※ランサムウェアの侵入経路(VPN機器が6割以上)と、被害企業の約6割が中小企業
確認日:2026年10月2日。資料の内容は更新されることがあります。最新の情報は各ページでご確認ください。
ふだんの制作の話や、作ったものの裏側は Instagram と X でも出しています。


「うちは小さい会社だから関係ない」と感じている方にこそ、読んでほしい回です。
むずかしい言葉は使わずに、毎日の仕事の場面で考えます。