先に結論を書きます。ゼロトラストは、「会社の中にいるから安全」と決めつけず、使うたびに確かめる守り方です。特定の製品の名前ではなく、考え方の名前です。
2026年10月2日、僕は研修で「ゼロトラスト」という言葉を聞きました。話を聞いて、僕が思ったのはこういうことです。
ファイアウォールは、会社のネットワークの入口にいる「門番」のようなものです。外からのあやしい通信を、ここで止めます。
この記事では、その門番に頼る今までの守り方と、ゼロトラストの守り方のちがいを、できるだけやさしい言葉で整理します。全3回のシリーズの1回目で、今回は「考え方」だけに絞ります。
ひとことで言うと「毎回、確かめる」
ゼロトラスト(Zero Trust)を直訳すると「信頼ゼロ」です。言葉だけ聞くと、社員を疑ってかかる仕組みのように聞こえます。でも、意味は少しちがいます。
アメリカの国立標準技術研究所(NIST)が2020年8月に出した資料「SP 800-207」では、ゼロトラストを次のように説明しています。ここでは、ざっくり言いかえて紹介します。
- 守りの中心を、ネットワークの「境目」から、人・端末・データといった守りたいものそのものに移す
- つながっている場所(社内のネットワークか、外のインターネットか)や、会社の持ち物かどうか、それだけを理由に信頼しない
日本では、デジタル庁が2022年6月に「ゼロトラストアーキテクチャ適用方針」をまとめています。こちらでは、境界の内側が破られることも想定したうえで、必要最小限の権限でアクセスを管理する考え方、と説明されています。
つまり、疑う相手は「人」ではありません。「中にいるから大丈夫」という思い込みのほうです。
誰が、どの端末で、何を使おうとしているのか。
それを、使うたびに確かめる守り方です。
今までの守り方は「城と堀」
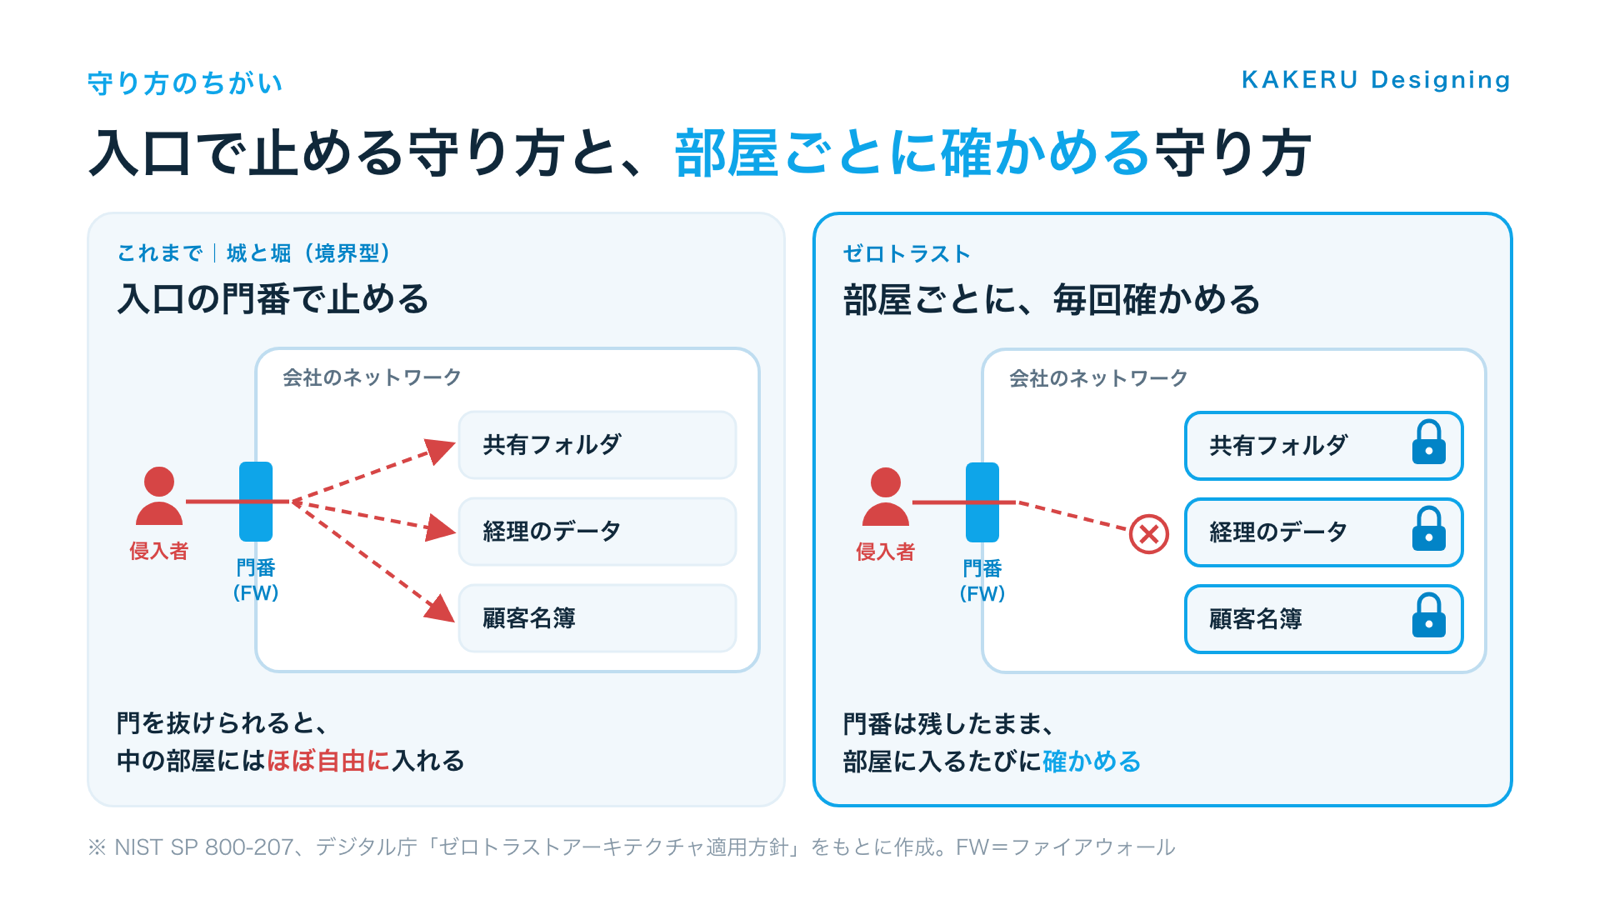
ゼロトラストとよく比べられるのが、「境界型」と呼ばれる守り方です。城のまわりに堀をめぐらせ、門で出入りを見張る。そんなイメージです。
会社でいえば、ネットワークの入口にファイアウォールという門番を置き、外からの侵入を止めます。デジタル庁の資料では、境界型は「中には信頼できるものだけがいる」ことを前提にした考え方だと説明されています。
IPA(情報処理推進機構)のサイトにある「ゼロトラスト導入指南書」の紹介ページも、同じように整理しています。境界型は、社内を「信用できる場所」、社外を「信用できない場所」と分けて、外からの接続を止める守り方。ゼロトラストは、社内も社外も「信用できない場所」として扱い、通信をすべて確かめる考え方です。
弱点は「門を抜けられたあと」
境界型の弱点は、門を一度抜けられたあとにあります。中は「信頼できる場所」として扱われるので、入り込んだ相手は、共有フォルダや別のパソコンへと動き回りやすくなります。
NISTの資料も、境界型の守りについて「いったん境界を破られると、その先の横への移動を止められない」点で不十分だった、と書いています。横への移動とは、入り込んだ1台を足がかりに、社内の別のパソコンやサーバーへ広がっていくことです。
僕が研修で感じた「中に入られたら手がつけられない」は、まさにこの点でした。
ゼロトラストは「部屋ごとに鍵をかけて、入るたびに確かめる」
ゼロトラストを建物にたとえると、こうなります。入口の受付だけでなく、部屋ごとに鍵をかける。部屋に入るたびに、社員証を確かめる。しかも、渡す鍵は仕事に必要な部屋の分だけです。
NISTの資料には、ゼロトラストの土台になる原則が7つ並んでいます。その中から、イメージしやすいものを3つ挙げます。ここでいう「アクセス」は、ファイルやサービスを開いて使うことです。
- 使うたびに確かめる:社内のデータやサービスへのアクセスは、1回ごとに許可を出す
- 必要な分だけ渡す:許可は、その仕事に必要な最小限にとどめる
- 1つ開けても、全部は開かない:あるデータを使う許可が出ても、別のデータまで自動で使えるようにはしない
こうしておくと、どこか1か所に入り込まれても、被害がほかの部屋へ広がりにくくなります。NISTの資料も、ゼロトラストの仕組みの目的として「情報の流出を防ぐこと」と「中での横への移動を抑えること」を挙げています。
門番をなくすわけではない
誤解されやすい点を1つ書いておきます。ゼロトラストは、ファイアウォールを捨てる話ではありません。デジタル庁の資料でも、ゼロトラストは境界型の守りを「否定するものではない」と書かれています。
門番は残す。そのうえで、中に入ったあとも部屋ごとに確かめる。「門番+部屋ごとの鍵」と考えると、分かりやすいと思います。
「入口を固めるだけでは足りない」という話で、「門番はいらない」という話ではない。
ここを取りちがえないのが大事だと思っています。
「毎回確かめる」とは、何を確かめるのか
では、使うたびに何を確かめるのか。大きく分けると、人・端末・アクセス先の3つです。
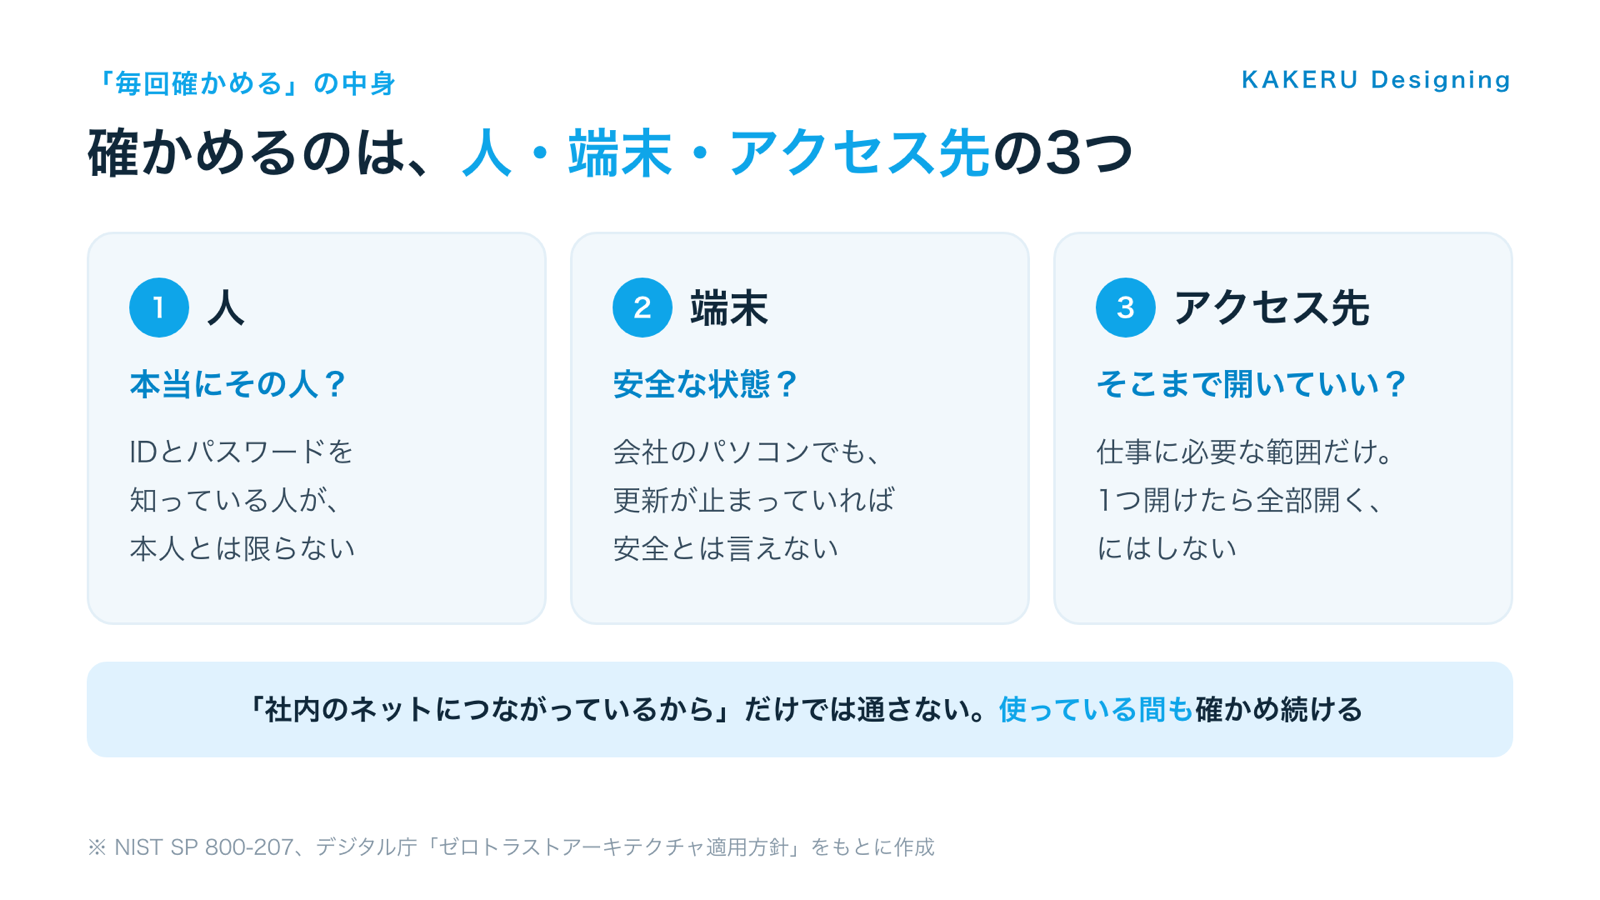
人:本当にその人か
IDとパスワードが合っていれば本人、とは限りません。パスワードが漏れていれば、別の人でも同じように入れてしまうからです。
デジタル庁の資料は、本人かどうかを確かめる手がかりを3種類挙げています。知っていること(パスワードなど)、持っているもの、体の特徴(顔や指紋など)です。どう組み合わせるかの具体的な話は、シリーズの3回目で書きます。
端末:そのパソコンは安全な状態か
端末とは、仕事で使うパソコンやスマホのことです。ゼロトラストでは、会社の持ち物だからといって、最初から信頼はしません。NISTの資料にも「最初から信頼される端末はない」という原則があります。
確かめる材料の例は、OS(パソコンを動かす基本のソフト)やソフトのバージョン、設定の状態などです。デジタル庁の資料は、手入れをしないまま時間がたつと弱点が増えていく、と書いています。会社のパソコンでも、更新が止まっていれば「安全な状態」とは言えません。
アクセス先:そこまで開いていいか
3つ目は、何を、どこまで使ってよいかです。経理のデータは経理の担当者だけ。顧客名簿は、それを使う部署だけ。こうした「どこまで見たり触ったりしてよいか」の範囲を、権限と呼びます。
全員が全部を開ける状態は、たしかに便利です。そのかわり、1人のアカウントが乗っ取られると、全部が見られてしまいます。
確かめるのは、入るときだけではない
もう1つ大事なのは、確かめるのが「入口で1回」ではないことです。デジタル庁の資料では、アクセスが始まったあとも、続けて確かめる対象になると説明しています。NISTの資料も、使っている間に確かめ直すことを原則に入れています。
小さな会社にも関係あるの?
ここまで読んで、「大きな会社や役所の話では」と感じた方もいると思います。
たしかに、NISTの資料は組織のセキュリティを設計する専門家向け、デジタル庁の資料は政府の情報システム向けに書かれています。ただ、NISTの資料には「どんな組織でもゼロトラストの仕組みから得るものがある」という一文があります。あわせて、多くの組織はすでにゼロトラストの要素をいくつか持っている、とも書かれています。
ここからは僕の意見です。社員が10〜50人くらいの会社にとっても、この考え方は遠い話ではないと感じています。「みんな顔見知りだから」と、共有フォルダを全員に開いている。ログインのパスワードを何人かで使い回している。もしそうなら、それは「中にいれば信頼する」守り方そのものだからです。
しかも、ゼロトラストは製品を1つ買えば終わるものではありません。デジタル庁の資料は、ゼロトラストが特定の仕組みや製品を指すものではない、と書いています。NISTの資料も、設備を一度に入れ替えるのではなく、大事なデータから少しずつ進めていく「道のり」だとしています。
ゼロトラストという言葉は大げさに聞こえます。
でも出発点は、「誰に、どこまで開けておくか」を見直すことだと思っています。
なぜ今この考え方が求められているのかは、明日の記事でくわしく書きます。
まとめ
- ゼロトラストは、「中にいるから安全」と決めつけず、使うたびに確かめる考え方。製品の名前ではない
- 今までの「城と堀」(境界型)は、門を抜けられると、中を動き回られやすい
- ゼロトラストでも門番(ファイアウォール)は残す。そのうえで、部屋ごとに確かめる
- 確かめるのは人・端末・アクセス先の3つ。入るときだけでなく、使っている間も
- 小さな会社でも、「誰に、どこまで開けておくか」を見直すところから始められる
このシリーズは全3回です。明日の第2回では、「社内だから安全」が通用しにくくなった理由を書きます。在宅勤務やクラウド、共有リンク、社内のデータにつなぐAIツールの話です。明後日の第3回では、小さな会社が今日からできる6つのことを、チェックリストの形でまとめます。
参考にした資料
- NIST(米国国立標準技術研究所)「SP 800-207 Zero Trust Architecture」(2020年8月)
https://csrc.nist.gov/pubs/sp/800/207/final
※ゼロトラストの定義、7つの原則、境界型の弱点、移行の進め方 - デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月30日)
https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdf
※用語の定義、境界型との関係、確かめる材料の例 - IPA(情報処理推進機構)「ゼロトラストという戦術の使い方」
https://www.ipa.go.jp/jinzai/ics/core_human_resource/final_project/2021/zero-trust.html
※IPA産業サイバーセキュリティセンターの人材育成プログラムの卒業プロジェクトがまとめた「ゼロトラスト導入指南書」(2021年6月時点)の紹介ページ
確認日:2026年10月2日。
ふだんの制作の話や、作ったものの裏側は Instagram と X でも出しています。



FW(ファイアウォール)の中に入られてしまうと、もう手がつけられない。
だからこそ、この考え方が大事なんだと思いました。