最近、ニュースでこんな話を見かけました。IT企業では、自分の仕事を楽にするために、AIを使ってアプリを作る人がどんどん増えている。ところが、ITにくわしくない部署の人が作ったアプリをそのままネットに公開したら、そこに穴があって、問題になりかけた――という話です。
読んで、ひとごとではないと思いました。AIのおかげで、プログラムを書いたことがない人でも、仕事の道具が作れるようになりました。それ自体は、とても良いことです。ただ、「作れること」と「安全なこと」は、別の話です。
この記事では、AIで仕事のツールを作るときにありがちな「穴」と、公開する前に確かめたい5つのことを、むずかしい言葉を使わずにまとめます。
この記事の要点
- AIで作ったツールは「動いている=安全」ではありません。穴は、作った本人ほど気づきにくいものです
- よくある穴は「誰でも見られる場所に置く」「合鍵をそのまま書く」など、むずかしいものではありません
- 公開する前に、誰が使うか・どこに置くかなど5つを確かめ、「公開するか」は人が決めます
AIで「作れる」ようになった。でも「安全かどうか」は別の話
AIに「こんなツールがほしい」と伝えると、画面も動きも、ちゃんと形になって出てきます。ボタンを押せば動くし、データも保存できる。ここまでくると、つい「できた!」と思ってしまいます。
でも、動いていることと、安全なことは違います。たとえるなら、立派な家が建ったけれど、玄関の鍵をかけ忘れている状態です。住んでいる本人は困らないので、鍵が開いていることに気づきません。気づくのは、誰かが入ってきたあとです。
ツールも同じです。作った本人がふつうに使っているぶんには、何の問題も起きません。穴は、作った人が想像していない使われ方をされたときに、はじめて表に出てきます。だから、作った本人ほど気づきにくいのです。
僕もClaudeとやり取りしながら、社内のツールを作りました
僕自身も、Claudeとやり取りを重ねながら、仕事のツールをいくつも作ってきました。そのひとつが、サポートに入っている会社で作った、勤怠カードを読み取ってExcelにするツールです。
ツールは、ちゃんと動きました。ログインなど、作る側としてやるべき対策も入れていました。僕自身、セキュリティについては勉強を続けていて、やるべきことはやっています。
それでも、その会社での導入は見送りになりました。理由のひとつが、「セキュリティを判断できる人がいない」でした。作った僕ではなく、会社の側に、それが本当に安全かどうかを確かめて判断できる人がいない、ということです。
ただ、会社の立場で考えると、もっともな判断でもあります。作った人が「大丈夫です」と言っても、それを社内で確かめられる人がいなければ、会社として使うのはこわい。作る人と、確かめる人。この両方がそろって、はじめて会社は安心して使えます。これは、この会社に限らず、多くの会社で起きていることだと思います。

よくある「穴」は、むずかしいものではない
「セキュリティ」と聞くと、むずかしい話に聞こえます。でも、問題になりやすい穴の多くは、意外と単純です。代表的なものを4つ挙げます。
1. 誰でも見られる場所に置いてしまう
社内だけで使うつもりのツールを、インターネットから誰でも開ける場所に置いてしまう。いちばん起きやすいのがこれです。「URLを知っている人しか来ない」と思っていても、URLは思った以上に広まりますし、検索に出てしまうこともあります。
2. パスワードや「合鍵」をそのまま書き込んでしまう
AIのサービスや、データの保存先とつなぐときには、「APIキー」と呼ばれる合鍵を使います。この合鍵を、ツールのファイルの中にそのまま書いてしまうと、ファイルを見た人が誰でも使えてしまいます。合鍵を他人に使われると、料金を勝手に使われたり、データを見られたりするおそれがあります。
3. URLを少し変えると、ほかの人のデータが見えてしまう
たとえば、自分の申請の画面が「…/request/12」というURLだったとします。この「12」を「13」に変えたら、ほかの人の申請が見えてしまった。これも、よくある穴です。ログインはしているけれど、「この人が、このデータを見てよいか」を確かめていない状態です。
4. 何度でもログインを試せてしまう
パスワードを何回まちがえても、何度でもやり直せる作りだと、機械で片っぱしから試されたときに破られやすくなります。何回かまちがえたら、しばらく試せなくする仕組みがあると安心です。
どれも、作った人がふつうに使っているぶんには気づきません。でも、知っていれば、作るときにAIに頼むことも、あとから確かめることもできます。
公開する前に確かめたい5つのこと
では、AIで作ったツールを人に使ってもらう前に、何を確かめればいいのか。専門の知識がなくても答えられる質問を、5つにまとめました。
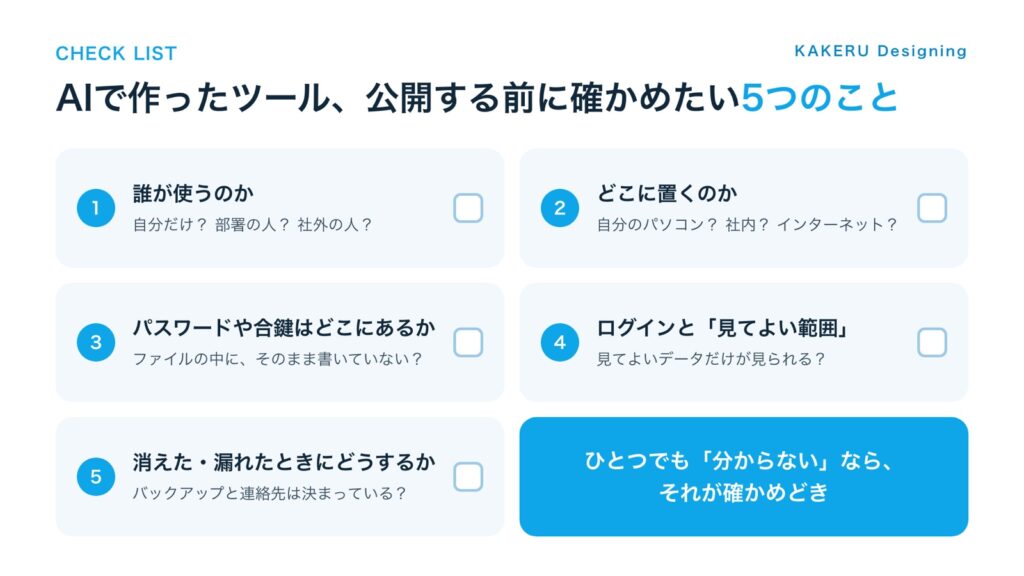
- 誰が使うのか:自分だけ? 部署の人? 社外の人? 使う人が広がるほど、守りを強くする必要があります
- どこに置くのか:自分のパソコンの中? 社内のネットワーク? インターネット? 社内だけで使うなら、インターネットに出さないのがいちばん安全です
- パスワードや合鍵はどこにあるか:ファイルの中に、そのまま書いていないか。AIに「合鍵がファイルに書かれていないか確かめて」と頼むこともできます
- ログインと「見てよい範囲」:ログインがあるか。ログインした人が、見てよいデータだけを見られるようになっているか
- 消えた・漏れたときにどうするか:データのバックアップはあるか。何かあったとき、誰に知らせて、どう止めるかを決めているか
全部に自信を持って答えられなくても、大丈夫です。大事なのは、「分からないところがある」と気づくこと。分からないところが、そのまま確かめどきです。
AIに任せていいこと、人が判断すること
ここまで読むと、「AIに確かめてもらえばいいのでは?」と思うかもしれません。実際、AIに「このツールに危ないところはある?」と聞くのは、とても役に立ちます。上の4つの穴を伝えたうえで聞けば、見落としを減らせます。
ただ、AIも見落とすことがあります。そして、いちばん怖いのは、AIが見落としたことに、こちらが気づけないことです。AIが「大丈夫です」と答えても、それが本当に大丈夫かどうかを確かめる力は、使う人の側に必要になります。
役割を分けるなら、こうです。
| AIに任せていいこと | 人が判断すること |
|---|---|
| 画面や機能を作る | 誰に使ってもらうか |
| 危ないところがないか、一緒に洗い出す | インターネットに公開するかどうか |
| 直し方の案を出す | 何かあったとき、誰が責任を持つか |
特に「公開するかどうか」は、人が決めることです。迷ったら、公開する前に、くわしい人に一度見てもらうのが安心です。
だから僕は、CSSの記事を書いています
KAKERUのブログでは、CSS(ホームページの見た目を整える言葉)の記事をたくさん書いています。AIに頼めばすぐ作れる時代に、なぜわざわざ、と思われるかもしれません。
ちゃんと理解してもらって作ることが大事だと思うので、情報発信しています。
全部を理解する必要はありません。でも、中で何が起きているかを少しでも知っていると、AIへの頼み方が変わり、出てきたものを確かめる目も変わります。
セキュリティも同じです。この記事の4つの穴を知っているだけで、「ここは大丈夫?」とAIに聞けるようになります。それだけでも、何も知らずに公開するより、ずっと安全です。
まとめ|作れたら、公開する前に一度だけ立ち止まる
- AIで作ったツールは、動いていても安全とは限らない。穴は、作った本人ほど気づきにくい
- よくある穴は「誰でも見られる場所」「合鍵の書き込み」「URLを変えると見える」「何度でも試せる」の4つ
- 公開する前に5つのことを確かめ、「公開するかどうか」は人が決める
AIで仕事のツールを作れるのは、本当に心強いことです。だからこそ、作ったあとに一度だけ立ち止まって、確かめる時間を取ってみてください。
KAKERUにご相談ください
AIで作ったツール、このまま使って大丈夫?
AIで作った仕事のツールや社内のアプリを、KAKERUで一度見て、気になるところを分かる言葉でお伝えします。「まだ自分だけで試している」段階でも大丈夫です。
ふだんの制作の話や、作ったものの裏側は Instagram と X でも出しています。



半分は納得、半分は納得できない。ただ、ここで覚えた技術と経験を次に活かしたい。