ゼロトラストのシリーズも、今回で最後です。第1回では、研修でこの言葉を聞いた僕が「ファイアウォールの中に入られたら、もう手がつけられない」と感じたところから、考え方を紹介しました。第2回では、在宅勤務やクラウド、共有リンク、AIの広がりで「社内だから安全」が成り立たなくなった理由を書きました。
第3回は、その考え方を小さな会社の毎日の作業に落とし込む回です。
先に結論を書きます。ゼロトラストは、大きな製品を買うところから始めなくて大丈夫です。今使っているサービスの設定と、日々の運用を見直すことから始められます。今日からできることを6つにまとめました。
それぞれ「なぜやるのか」と「まず何をするか」を書きます。設定画面の手順はサービスごとに違うので、確かめる場所と考え方までにとどめます。
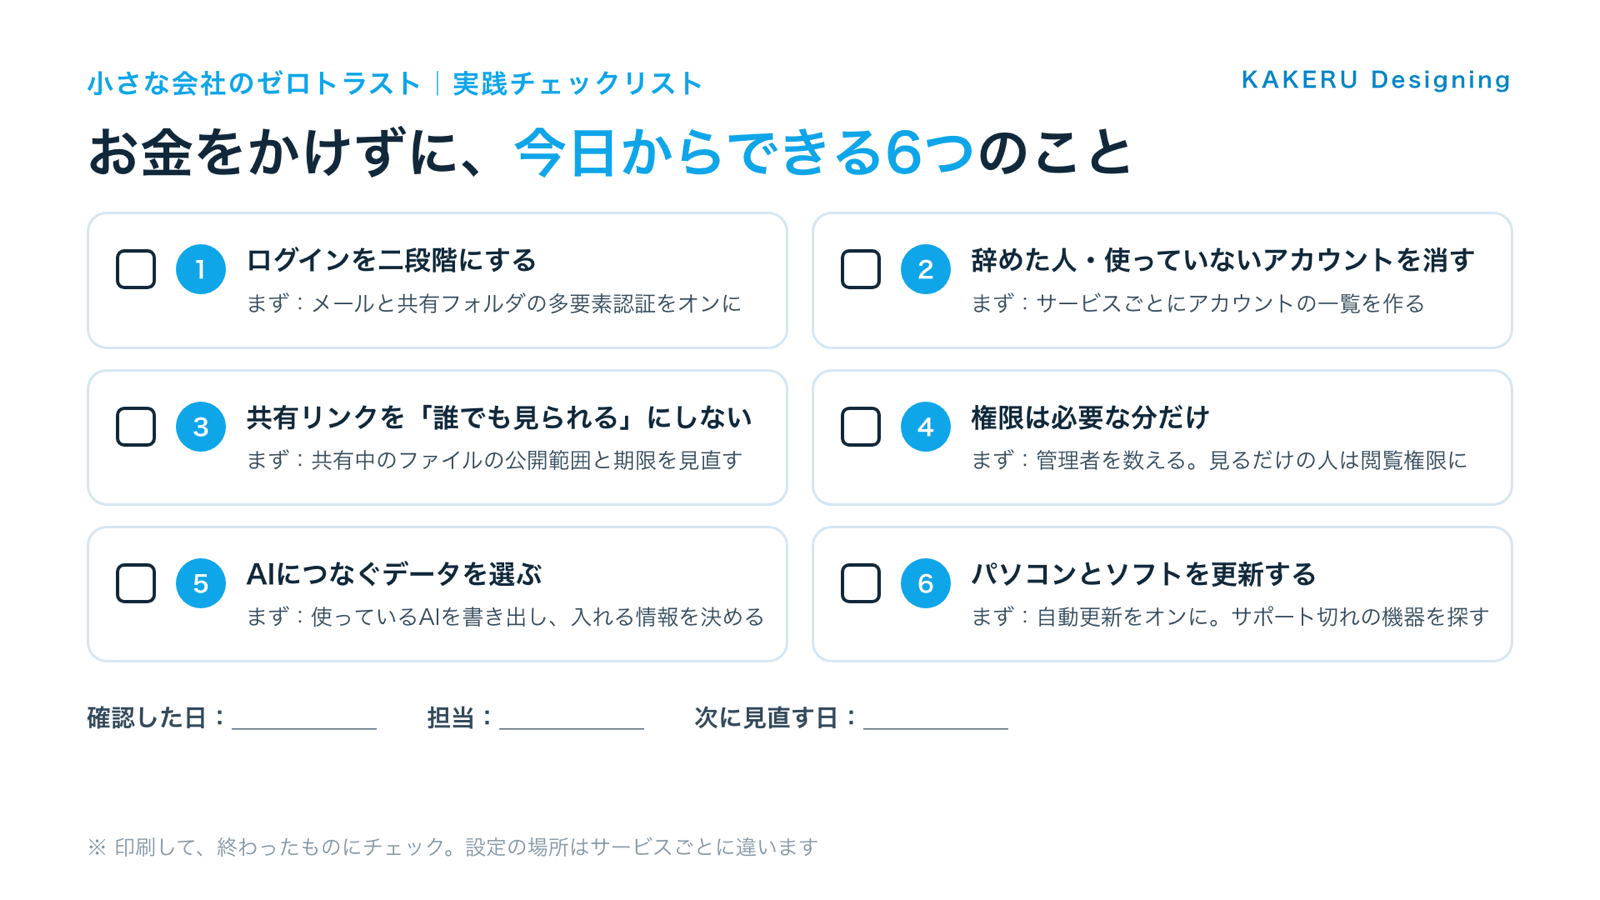
今日からできる6つのこと
まずは全体を見てください。印刷して、終わったものにチェックを入れる使い方を想定しています。
IPA(情報処理推進機構)も、中小企業がまず取り組む対策として「情報セキュリティ6か条」を出しています。2026年3月公開のガイドライン第4.0版で、5か条にバックアップが加わりました。この記事の6つとは別物ですが、重なる項目も多くあります。
① ログインを二段階にする(多要素認証)
なぜやるのか
ゼロトラストの土台は、「本当にその人か」を確かめることです。パスワードだけだと、漏れたときに本人と見分けがつきません。
そこで使うのが多要素認証です。ひとことで言うと、パスワードに加えて「もう1つの確かめ方」を足すことです。IPAの解説では、次の3種類のうち2つ以上を組み合わせる方法、と説明されています。「知っているもの(パスワード)」「持っているもの(スマホなど)」「本人に関するもの(指紋や顔)」です。
パスキーという方法もあります。スマホやパソコンと、指紋・顔・PINを組み合わせて本人を確かめる仕組みです。パスワードを入力しないので、偽のサイトに入力して盗まれる心配が小さくなります。
まず何をするか
会社で使っているサービスのうち、大事な入口から順にオンにします。おすすめの順番は、メール、ファイルの共有サービス、ホームページの管理画面、SNSのアカウントです。
メールを最初にするのは、ほかのサービスのパスワード再設定のお知らせが、メールに届くからです。メールが乗っ取られると、ほかの入口も次々に開けられてしまいます。
確かめる場所は、各サービスの「セキュリティ」や「ログイン」の設定です。「2段階認証」「多要素認証」「パスキー」といった名前で並んでいます。
なお、SMSで届く確認コードを盗もうとする手口もあると、IPAは注意を呼びかけています。コードを入れる前に、そのページが本物か確かめる習慣も一緒に伝えてください。
② 辞めた人・使っていないアカウントを消す
なぜやるのか
辞めた人のアカウントが残っているのは、返してもらっていない合鍵が、外に残っているのと同じ状態です。使っていないアカウントは誰も見ていないので、乗っ取られても気づくのが遅れます。
IPAの6か条でも、従業員の異動や退職のときには、すぐに設定を変える(削除する)ことが挙げられています。
まず何をするか
サービスごとに、アカウントの一覧を作ります。サービス名、誰のアカウントか、管理者は誰か。これだけの簡単な表で大丈夫です。
その一覧と、今いる社員を見比べます。辞めた人、試しに作ってそのままの人、外部の制作会社に渡したアカウントが見つかったら、止めるか消します。
1つだけ注意があります。サービスによっては、アカウントを消すと、その人が持っていたデータも一緒に消えます。先に中身の引き継ぎ先を決めてから消してください。あわせて、退職の手続きの書類に「アカウントを止める」の1行を足しておくと、次から漏れにくくなります。
③ 共有リンクを「誰でも見られる」にしない
なぜやるのか
ファイルの共有リンクは便利です。ただ、公開範囲を「リンクを知っている全員」にすると、URLが転送された先でも開けてしまいます。
総務省の「クラウドの設定ミス対策ガイドブック」には、2023年の事例が載っています。ファイル共有サービスの公開範囲の設定ミスで、顧客や取引先、退職者などの情報が「リンクを知っているインターネット上のすべての人」に見られる状態でした。
同じガイドブックには、作業中に「公開」へ変えた設定を、そのまま戻さなかった例もあります。設定ミスは、特別な人だけが起こすものではありません。
まず何をするか
使っている共有サービスで、今、共有中になっているファイルを見直します。「誰でも」「リンクを知っている全員」になっているものがあれば、相手を指定する形に変えます。
これから共有するときは、次の3つを決めておくと迷いません。
- 相手:渡す人を決める。「誰でも」は最後の手段にする
- 期限:いつまで見せるかを決める
- 終わったら止める:用が済んだリンクは、共有を解除する
④ 権限は必要な分だけ(最小権限)
なぜやるのか
権限とは、そのアカウントで「何ができるか」の範囲です。見るだけ、編集できる、設定を変えられる、などがあります。
デジタル庁の「ゼロトラストアーキテクチャ適用方針」は、ゼロトラストを、内側に入られることも想定したうえで、必要最小の権限でアクセスを管理する考え方として説明しています。米国のNIST(国立標準技術研究所)の文書 SP 800-207 も、最小限の権限を原則に挙げています。
理由はシンプルです。アカウントが乗っ取られたとき、被害はそのアカウントの権限の範囲まで広がります。全員が管理者なら、1人の乗っ取りが会社全体に届いてしまいます。
まず何をするか
まず、各サービスで管理者の権限を持っている人を数えます。数えてみると、整理できるところが見えてきます。
- ふだんの作業に管理者の権限がいらない人は、一般の権限に変える
- 共有フォルダで「見るだけ」で足りる人は、閲覧だけにする
- 部署や用途ごとにフォルダを分けて、関係のない人には見せない
IPAのガイドラインも、IDは必要最小限の割り当てにすること、特定の人に権限が集まりすぎないようにすることを挙げています。ただ、管理者を1人だけにすると、その人が休んだときに誰も設定を変えられません。代わりに対応できる人を含めて、必要な人数だけにしておくのが現実的です。
⑤ AIにつなぐデータを選ぶ
なぜやるのか
最近のAIは、文章を作るだけでなく、共有フォルダやメールにつないで中身を読ませる使い方もできます。便利な反面、何を渡しているかが見えにくくなります。
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版は、生成AIの注意点を挙げています。利用規約とデータの扱い方を先に確かめる。外に漏れると困る情報は入力しない。出てきた内容は人が確かめる。
AIを何かにつなぐときは、つないだアカウントが見られる範囲が、AIの届く範囲になると考えておくのが安全です。④で権限を絞っておくと、AIに渡る範囲も一緒に小さくできます。
まず何をするか
最初に、社内で使っているAIのサービスを書き出します。会社として契約しているものだけでなく、社員が個人で使っているものも聞いてみてください。
次に、渡してよい情報を3つに分けて決めます。
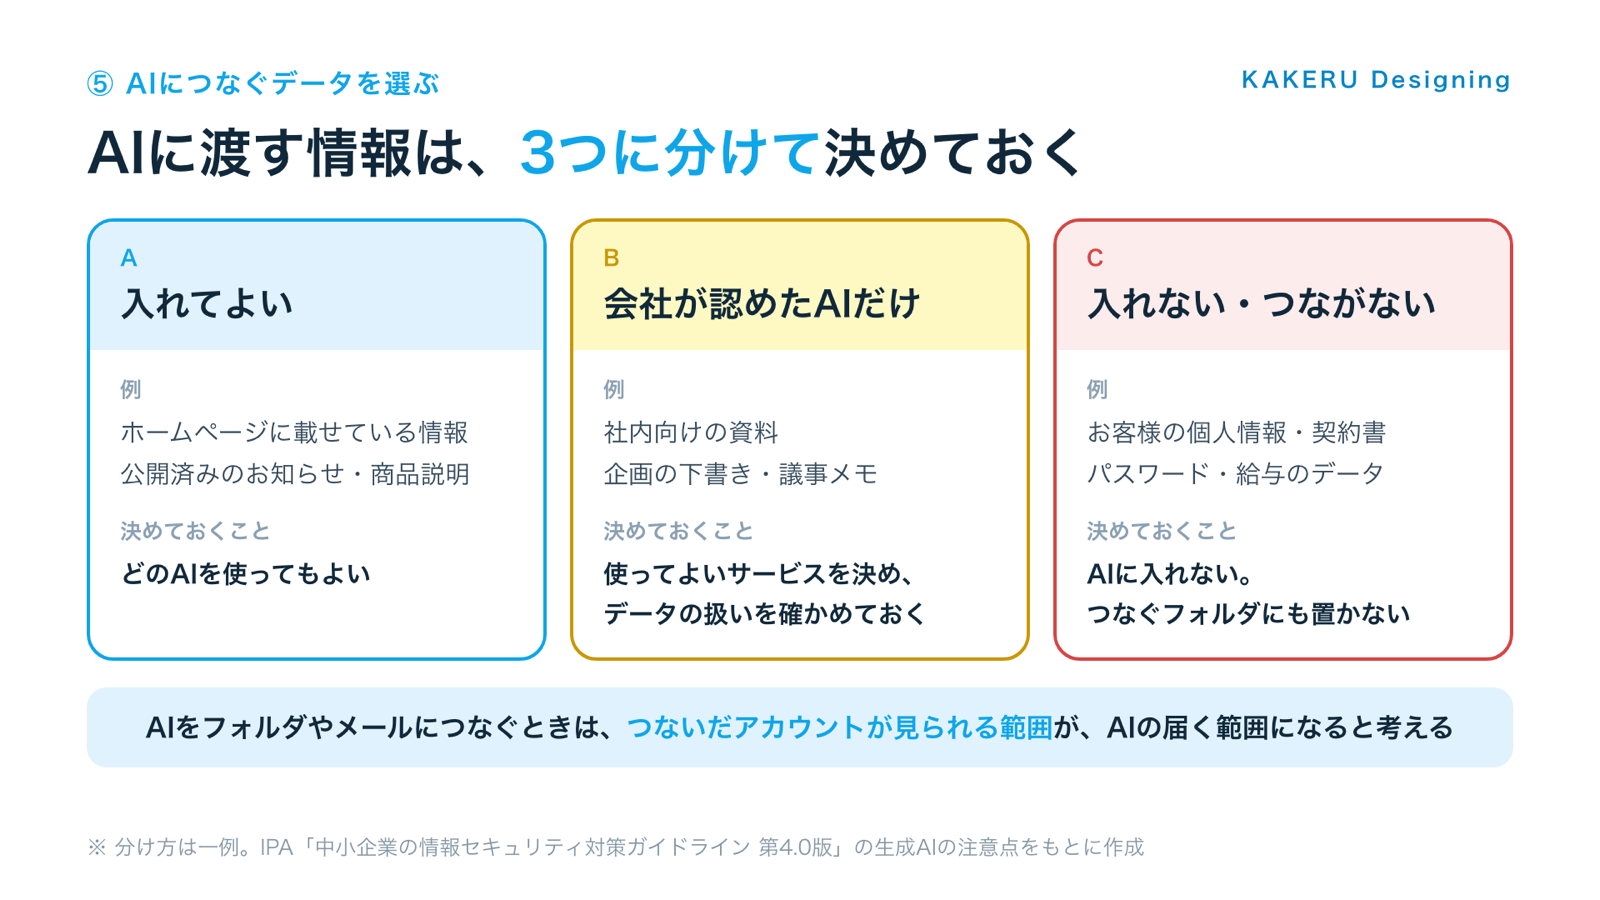
分け方は会社ごとに違ってかまいません。大事なのは、「迷ったらここを見る」という表が社内に1枚あることです。AIをつなぐのも、範囲を決めたフォルダだけにします。
⑥ パソコンとソフトを更新する
なぜやるのか
IPAの6か条の1つ目は「OSやソフトウェアは常に最新の状態にしよう!」です。古いままにしていると、見つかった弱点が直らず、そこを狙われます。
ゼロトラストでは、「誰か」だけでなく「どの端末から来たか」「その端末は安全な状態か」も確かめる対象です。NISTの文書でも、端末の状態を見て、必要に応じて修正を当てることが原則に入っています。会社のパソコンでも、更新が止まっていれば安全とは言えません。
まず何をするか
- パソコンとスマホの自動更新をオンにする
- 更新のお知らせで「あとで」を押し続けない
- サポートが終わったOSやソフトが残っていないか探す
- ルーターや複合機など、ネットワークにつながる機器も対象に入れる
IPAも、サポートのあるOS・ソフトウェア・ネットワーク機器を使うことを対策例に挙げています。
KAKERUならこう考える
ここからは、ホームページを作る立場と、会社でネットを使う立場、両方から見た僕の意見です。
ホームページの管理画面の権限
ホームページの管理画面は、会社の「表の顔」を書き換えられる入口です。IPAのガイドラインでも、共有のIDはなるべく使わないように、とされています。僕は、次の形がいいと考えています。
- アカウントは1人に1つ。共有しない
- 記事を更新するだけの人には、記事を書く権限だけを渡す(WordPressなら「編集者」「投稿者」など)
- 制作会社に渡した管理者アカウントは、作業が終わったら止めるか、権限を下げる
- 管理画面のログインにも、二段階の確認を入れる
- 本体と追加機能(プラグイン)を誰が更新するか決めておく
作る側としては、納品のときに「誰が、どの権限を持っているか」を一緒に確かめておくと、お互いに安心だと思っています。
資料の渡し方
資料をメールに添付して送ると、相手の受信箱に残り続け、あとから取り戻せません。共有リンクなら止められますが、「誰でも見られる」設定だと転送先でも開けます。
なので僕は、資料は「相手」「期限」「止められること」の3つで考えています。パスワードを付けるなら、パスワードはメールとは別の手段で伝えます。
KAKERUで作っている資料共有の仕組み「SUGU MITSUKARU」も、同じ考え方です。共有URLに期限やパスコードを付けられ、渡したあとでも止められます。
セキュリティの話は、作る側と使う側のどちらか一方だけでは完結しません。
だからこそ、納品のときや資料を渡すときに、少しだけ立ち止まって確かめたいと思っています。
まとめ:3回のシリーズを振り返って
第1回は「中に入られたら終わり」をやめる、という考え方。第2回は、なぜ「社内だから安全」が通用しなくなったのか。そして第3回は、今日からできる6つのことを書きました。
ゼロトラストと聞くと大がかりに聞こえます。ただ、小さな会社の言葉に置きかえると、中身は地道な見直しの積み重ねです。入ってくる人を確かめる。鍵を配りすぎない。開けっぱなしにしない。古いままにしない。
6つのうち、まずは①の多要素認証と、②のアカウントの見直しから始めてみてください。この記事の6つとは別に、IPAの6か条にあるウイルス対策ソフトの導入、バックアップ、攻撃の手口を知ることも、あわせて続けたい基本です。
一度で終わりにせず、チェックリストを見直す日を決めておくと続けやすくなります。
研修で聞いた言葉を、3回かけて自分の会社の言葉に置きかえてみました。
何から手をつけるか迷ったら、まずはチェックリストを1枚印刷するところからどうぞ。
参考にした資料(確認日:2026年10月2日)
- IPA(情報処理推進機構)「情報セキュリティ6か条(解説編)」2026年9月
https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/jouhousecurity6kajou(kaisetsuhen)_r16.pdf
※6か条の項目、多要素認証・パスキー、退職時の設定変更、更新の対策例 - IPA「中小企業の情報セキュリティ対策ガイドライン」第4.0版
https://www.ipa.go.jp/security/guide/sme/about.html
※IDの必要最小限の割り当て、共有IDを避けること、権限の集中、生成AIの注意点 - 総務省「クラウドの設定ミス対策ガイドブック」2024年4月
https://www.soumu.go.jp/main_content/000944467.pdf
※共有リンクの公開範囲の設定ミスの事例、初期設定を変えたまま戻さなかった例 - デジタル庁「ゼロトラストアーキテクチャ適用方針」(DS-210、2022年6月)
https://www.digital.go.jp/assets/contents/node/basic_page/field_ref_resources/e2a06143-ed29-4f1d-9c31-0f06fca67afc/5efa5c3b/20220630_resources_standard_guidelines_guidelines_04.pdf
※ゼロトラストの定義(必要最小の権限) - NIST SP 800-207「Zero Trust Architecture」
https://csrc.nist.gov/pubs/sp/800/207/final
※最小権限、多要素認証、端末の状態の確認と修正の適用
ふだんの制作の話や、作ったものの裏側は Instagram と X でも出しています。


全部を1日で終わらせる必要はありません。
上から順に、1週間に1つずつでも十分前に進みます。